El encuentro de este 20 de octubre entre Cúcuta Deportivo y Atlético Nacional por la Liga BetPlay concentra una alta atención mediática, impulsada por el regreso de James Rodríguez a su ciudad natal para disputar este compromiso. Ante la expectativa por sintonizar el partido, un sector de la audiencia recurre a motores de búsqueda para acceder a plataformas de transmisión no autorizadas, como Roja Directa o Tarjeta Roja.
Sin embargo, la utilización de estos portales gratuitos expone a los espectadores a riesgos informáticos críticos que comprometen la integridad de sus dispositivos y datos personales.
Interfaz engañosa, ingeniería social y descargas silenciosas
El modelo de rentabilidad de los sitios de piratería deportiva se basa en la publicidad maliciosa (malvertising) y la ingeniería social. La vulnerabilidad principal para el usuario radica en el diseño de la interfaz del reproductor de video. Estas páginas superponen capas invisibles sobre los botones legítimos, un método conocido como clickjacking. Al intentar pausar la imagen, activar el sonido o cerrar un anuncio superpuesto para ver el partido de Atlético Nacional, el usuario desencadena secuencias de comandos no autorizadas.
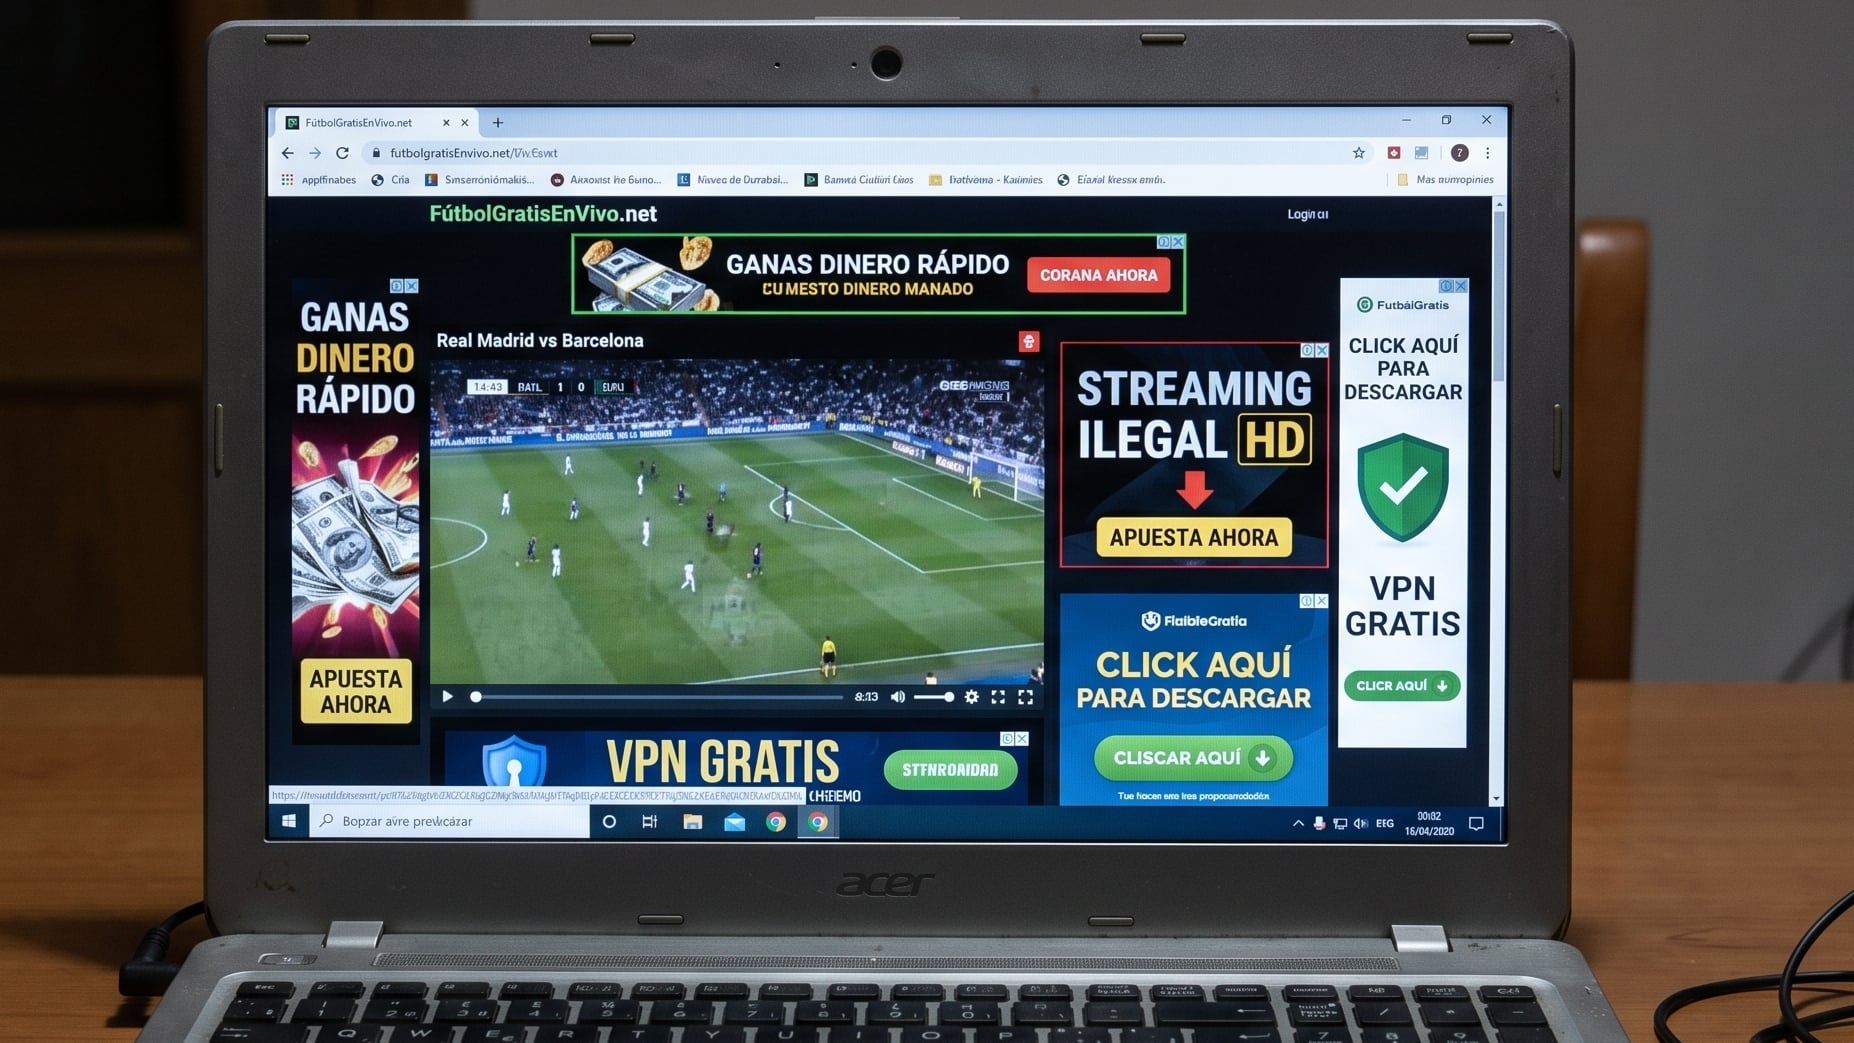
Además, estas plataformas despliegan alertas falsas que exigen la actualización de componentes del sistema —como reproductores de video inexistentes o códecs de audio— para permitir la visualización del contenido.
Aceptar estas solicitudes o interactuar con la interfaz alterada ejecuta descargas en segundo plano. Esto facilita la infiltración de software espía (spyware), secuestradores de navegador (browser hijackers) y troyanos que logran eludir las advertencias de seguridad, modificando la configuración del equipo para inyectar publicidad de forma permanente incluso cuando el portal deportivo ya ha sido cerrado.
Secuestro de recursos (cryptojacking) y degradación del hardware
Más allá de los virus tradicionales que requieren una instalación manual, plataformas como Tarjeta Roja integran a menudo secuencias de código JavaScript diseñadas para la minería de criptomonedas directamente desde el navegador (cryptojacking).
Mientras el usuario visualiza el encuentro en Cúcuta, la página web secuestra la capacidad de procesamiento de su dispositivo para resolver algoritmos matemáticos complejos a favor de los administradores del sitio, sin necesidad de que el espectador descargue ningún archivo.
Durante los más de noventa minutos que dura la transmisión, el procesador (CPU) y la tarjeta gráfica (GPU) son forzados a operar a su máxima capacidad. El usuario puede identificar este ataque mediante síntomas físicos y técnicos: los ventiladores del equipo giran a máxima velocidad para disipar el calor excesivo, el sistema operativo presenta lentitud extrema y las baterías se agotan rápidamente.
Esta exigencia térmica ininterrumpida provoca un estrés estructural que degrada irreversiblemente la vida útil de los componentes de hardware, especialmente en computadoras portátiles y teléfonos móviles.
Exposición de credenciales, robo de sesión y fraude financiero
La infección inicial mediante descargas ocultas suele tener como objetivo final la sustracción de información confidencial de alto valor. El código malicioso inyectado desde estas plataformas de streaming está diseñado para implementar registradores de pulsaciones (keyloggers) que capturan cada tecla presionada por la víctima. A esto se suman los ataques de secuestro del portapapeles, los cuales monitorean y copian automáticamente contraseñas o direcciones de billeteras de criptomonedas cuando el usuario utiliza la función de “copiar y pegar”.
Adicionalmente, los troyanos bancarios distribuidos por estas vías ejecutan ataques de superposición de pantallas (overlay attacks) en dispositivos móviles o extraen las cookies de sesión almacenadas en el navegador del ordenador.
A través de estas técnicas avanzadas, los atacantes logran evadir los sistemas de autenticación en dos pasos (2FA) y capturan credenciales de acceso a correos electrónicos, redes corporativas y aplicaciones financieras. En consecuencia, el supuesto ahorro al evitar el pago de una suscripción oficial se traduce en un alto riesgo de sufrir fraudes económicos directos y suplantación de identidad.