Este miércoles 21 de octubre, una alerta de seguridad puso bajo la lupa a PHP, una tecnología que opera detrás de una parte amplia de los sitios web. El equipo que mantiene PHP publicó una actualización de emergencia para corregir dos fallas de seguridad. Esos errores podían permitir que un ciberdelincuente tomara el control de un sitio web sin contar con usuario ni contraseña.
El alcance del problema llevó a empresas, organismos públicos y administradores de plataformas a revisar sus sistemas o retirarlos de internet de forma preventiva.
La Agencia de Seguridad Nacional de Estados Unidos (NSA) pidió actuar de inmediato. En un mensaje difundido por su cuenta NSA Cyber, recomendó que las organizaciones actualizaran los sistemas que usan PHP y advirtió que, si no podían instalar la corrección con rapidez, debían sacar los sitios de línea hasta reducir el riesgo. La agencia señaló que las fallas podían ofrecer una vía de acceso a los archivos o las bases de datos de los servidores afectados.
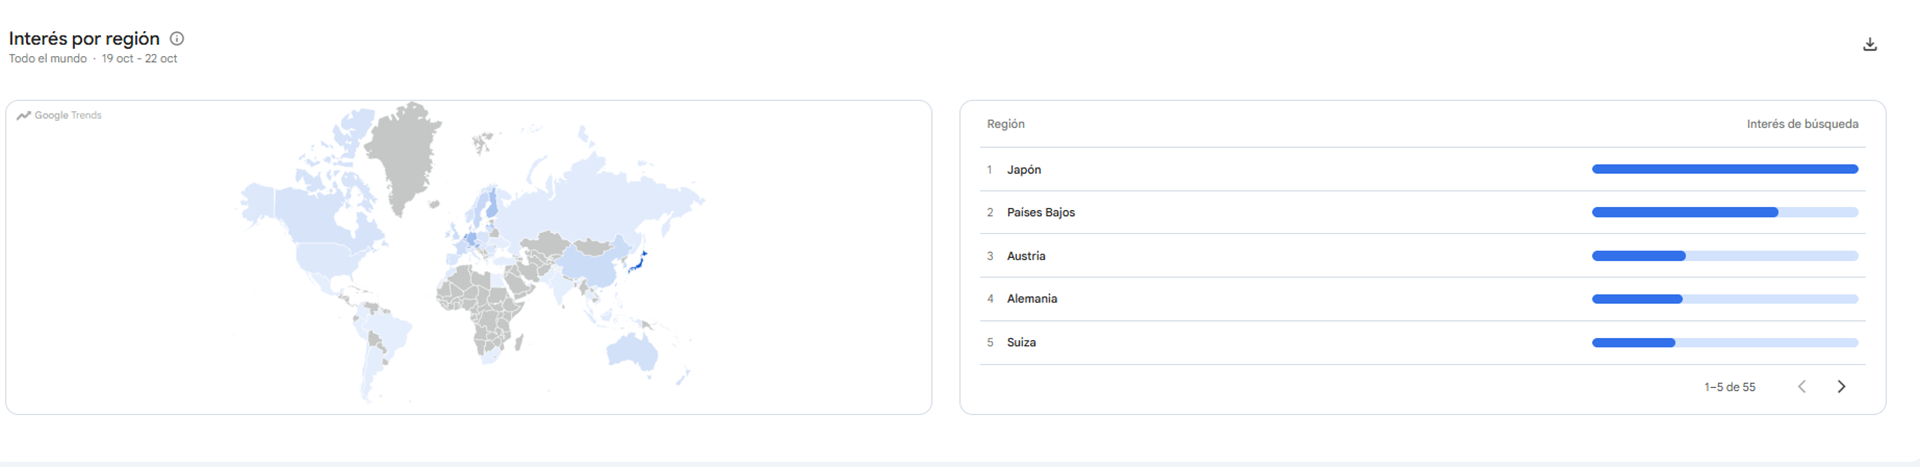
La preocupación también se reflejó en las búsquedas en Google. Los datos de Google Trends muestran que el interés mundial por PHP aumentó con fuerza entre el 21 y el 22 de octubre.
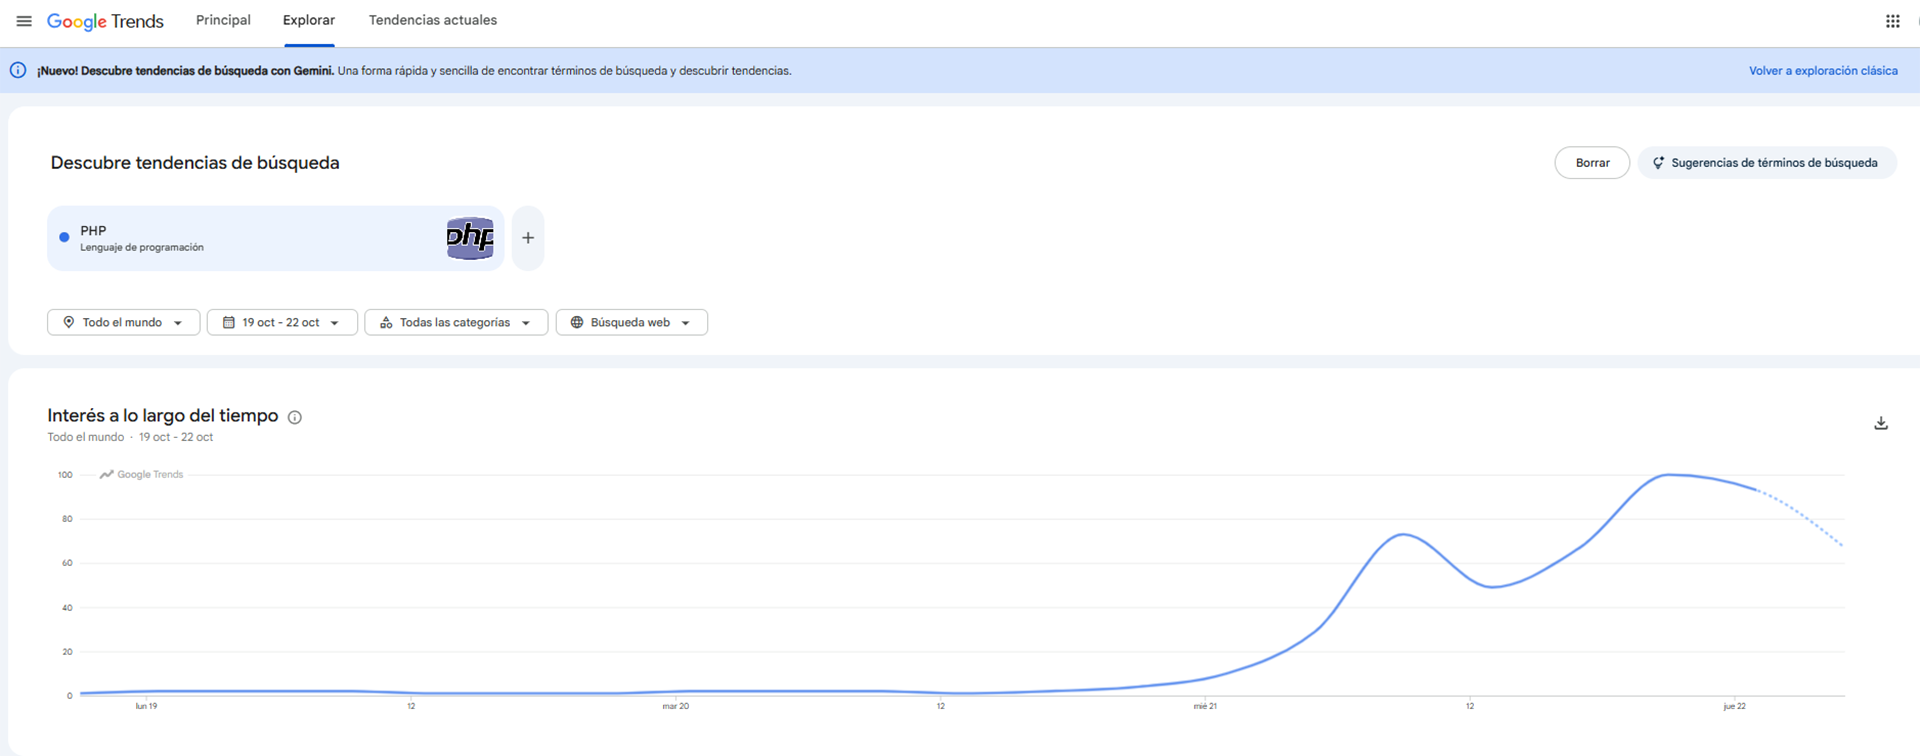
Entre las consultas en ascenso aparecieron términos vinculados con vulnerabilidades, fallas y parches del lenguaje, con mayor interés relativo en Japón, Países Bajos, Austria, Alemania y Suiza.
Qué es PHP y por qué es importante
PHP es un lenguaje de programación que opera en servidores para generar y procesar el contenido de los sitios web antes de que aparezca en el navegador del usuario que lo visita. Su uso extendido convierte en crítica la alerta del 21 de octubre, cuando la PHP Foundation (organización sin fines de lucro creada para sostener el desarrollo, la seguridad y el mantenimiento de PHP) publicó parches de seguridad para dos fallas que permiten tomar el control de un servidor vulnerable sin contraseña ni inicio de sesión.
PHP no es una aplicación que el visitante descargue ni una página web en sí misma. Es una tecnología de código abierto que funciona del lado del servidor: recibe una solicitud, procesa la información necesaria y genera la respuesta que verá quien navega.
Su nombre significa PHP: Hypertext Preprocessor, una denominación técnica que puede traducirse como “preprocesador de hipertexto”. En términos sencillos, es un lenguaje que ayuda a construir páginas web dinámicas: aquellas que cambian según la información que consulta cada visitante.
Esa tarea está presente en sistemas de gestión de contenidos como WordPress, Joomla!, Drupal y Moodle, además de blogs, tiendas en línea, portales institucionales y plataformas educativas. Cuando una persona consulta un artículo o inicia un trámite, el servidor puede usar PHP para reunir los datos solicitados antes de mostrar la página.
PHP permite construir páginas que cambian según lo que pide cada visitante, como un producto en una tienda en línea o una entrada de Wikipedia. el lenguaje recopila el contenido pedido y lo presenta en el navegador.
Una página estática funciona como un folleto digital: muestra siempre el mismo texto, imágenes y enlaces. Una página dinámica, en cambio, puede mostrar el saldo de una cuenta, los productos disponibles en una tienda, los resultados de una búsqueda o las publicaciones de un usuario registrado.
Para lograrlo, el sitio necesita procesar datos antes de enviar la página al navegador. Allí interviene PHP. El lenguaje puede consultar una base de datos, verificar una contraseña, calcular un precio con descuentos, registrar una compra o elegir qué información debe aparecer en pantalla.
Si una persona entra a un portal de noticias, por ejemplo, PHP puede recibir la solicitud, buscar una nota en los sistemas internos y enviar el contenido al navegador. El usuario ve el resultado final, pero no necesariamente conoce la tecnología que permitió generar esa página.
Por eso, PHP no es una aplicación que se descargue en un celular ni un programa que el público general use de forma directa. Es una pieza de la infraestructura que sostiene servicios digitales.
Por qué PHP está presente en tantos sitios web
La presencia de PHP se expandió desde comienzos de los años 2000 y quedó asociada a herramientas que simplificaron la creación de sitios web. Entre ellas está WordPress, el sistema de gestión de contenidos utilizado por medios, empresas, instituciones, blogs y comercios electrónicos.
También forma parte del funcionamiento de plataformas como Drupal, Joomla! y Moodle. Muchos administradores de sitios no programan cada página desde cero: utilizan esos sistemas para publicar contenidos, gestionar usuarios o vender productos. PHP procesa buena parte de esas tareas del lado del servidor.
El lenguaje se encuentra en servicios de dimensiones muy distintas. Puede estar detrás de una web institucional, una plataforma educativa, un portal municipal, una tienda de barrio o una empresa internacional. Esa amplitud explica por qué una falla en PHP puede tener consecuencias para organizaciones que no guardan relación entre sí.
Sin embargo, vale aclarar que el hecho de que una página use PHP no significa que esté comprometida ni que sus visitantes corran peligro de forma automática. El riesgo depende de la versión instalada, la configuración del servidor y la rapidez con que su responsable aplique las correcciones disponibles.
Qué permiten hacer las fallas de seguridad de PHP
Las vulnerabilidades CVE-2026-109618 y CVE-2026-109619 permiten la ejecución remota de código, de acuerdo con el aviso de la PHP Foundation. En términos sencillos, un atacante podría enviar instrucciones a un servidor vulnerable y lograr que este las ejecute sin iniciar sesión ni contar con una contraseña.
Ese acceso puede facilitar la consulta de información almacenada, la modificación de archivos, el robo de datos o la interrupción de servicios, según la PHP Foundation. Las fallas afectan a instalaciones que procesan solicitudes web y, en ciertas configuraciones, el ataque puede comenzar antes de que se ejecute el código propio de la aplicación.
La gravedad de ambas vulnerabilidades alcanza 9,2 sobre 10, según la PHP Foundation. Los defectos están vinculados con componentes centrales del lenguaje, como la gestión de memoria y el manejo de errores, una ubicación que complicó la corrección por posibles conflictos de compatibilidad, rendimiento y extensiones creadas por terceros.
La fundación informó que una de las fallas surge cuando el sistema se queda sin recursos y provoca una corrupción de memoria, mientras que la otra se relaciona con un estado global obsoleto que puede mantenerse entre operaciones.
Una auditoría y varios reportes revelaron el alcance del problema
La detección de las dos fallas críticas de PHP tomó impulso a partir de una auditoría de seguridad que la empresa Calif inició el 30 de julio, dentro del programa Patch the Planet. La PHP Foundation incorporó al proyecto a esa iniciativa, que busca identificar vulnerabilidades en programas de uso extendido antes de que puedan ser aprovechadas por atacantes. El 11 de agosto, el investigador Ryan A. informó una forma de tomar control de un servidor de manera remota y sin autenticación. El hallazgo tenía la misma causa de fondo que un problema detectado en 2024, vinculado con la falta de memoria disponible en el sistema.
Ese mismo 11 de agosto, OpenAI comunicó de forma independiente una falla basada en la misma causa. Después identificó otros métodos de ataque, mientras que la empresa de ciberseguridad Wiz aportó un vector adicional el 24 de agosto. Más tarde, la firma Trail of Bits también comenzó una revisión de seguridad sobre PHP. Los informes permitieron establecer que el problema podía tener consecuencias mayores de las que se habían estimado inicialmente.
A partir de entonces, resolver las vulnerabilidades pasó a ser la prioridad del equipo de seguridad de PHP. La fundación explicó que especialistas trabajaron a tiempo completo para desarrollar los parches y coordinar el proceso con investigadores y distribuidores de software. Según la organización, herramientas de inteligencia artificial ayudaron a analizar los reportes y reproducir ataques, aunque las decisiones sobre las correcciones quedaron en manos de especialistas humanos.
Qué deben hacer los sitios que usan PHP
Para una persona que solo navega por internet, no existe una actualización de PHP que pueda instalar desde su teléfono o computadora. La responsabilidad principal recae en las empresas, instituciones y equipos técnicos que gestionan los servidores.
Las correcciones están disponibles en PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. La PHP Foundation advirtió que actualizar es la única solución completa y pidió instalar esas versiones sin demora; para los servidores que no puedan corregirse de inmediato, recomendó retirarlos temporalmente de internet.
Lo último que informó el proyecto PHP en su página web oficial fue que ya están disponibles las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35, que corrigen las dos vulnerabilidades críticas detectadas. El equipo advirtió que actualizar es la única medida que elimina el riesgo por completo y señaló que las recomendaciones alternativas solo reducen algunas vías de ataque, sin volver seguro a un servidor expuesto. También precisó que las instalaciones que reciben solicitudes desde internet son las afectadas, con un riesgo mayor en ciertas configuraciones que permiten activar el ataque antes de que funcione el código propio de cada sitio.

Los usuarios sí pueden tomar algunas precauciones si un servicio informa que fue afectado. Conviene atender pedidos oficiales de cambio de contraseña, ingresar únicamente desde aplicaciones o direcciones conocidas y desconfiar de correos o mensajes que usen la noticia como excusa para pedir datos personales.
También es recomendable evitar enlaces que prometan comprobar si una cuenta fue expuesta. Ese tipo de mensajes puede formar parte de campañas de phishing, una modalidad de fraude en la que delincuentes suplantan a una empresa u organismo para obtener contraseñas, datos bancarios o dinero.
La alerta ya llevó a aplicar medidas preventivas en servicios de varios países. Wikimedia desconectó algunos sistemas, mientras organismos públicos de Finlandia, los Países Bajos, Escocia y la ciudad de Edimburgo retiraron páginas de internet o suspendieron servicios.
La Agencia de Seguridad Nacional de Estados Unidos recomendó aislar los sistemas que no puedan actualizarse de inmediato y sostuvo que los riesgos exigían medidas correctivas urgentes en todos los departamentos y agencias del gobierno. El Centro Nacional de Ciberseguridad del Reino Unido pidió además revisar si los atacantes dejaron puertas traseras para conservar acceso después de una intrusión.
Las instalaciones antiguas que ya no reciben soporte deberán migrar a una versión mantenida o permanecer fuera de la red pública. La detección de estas fallas muestra que errores presentes durante años pueden volverse más visibles a medida que mejoran las herramientas capaces de encontrarlos.